Trabalho remoto com segurança: hábitos digitais essenciais
Trabalhar de casa, de um café ou de qualquer lugar fora do escritório trouxe liberdade, mas também ampliou pontos de exposição que antes ficavam concentrados dentro do ambiente corporativo. Cada notebook conectado a uma rede doméstica e cada e-mail acessado pelo celular durante o café da manhã representam conexões que a empresa não controla diretamente. Por isso, os hábitos digitais de cada colaborador se tornaram uma das principais barreiras de proteção no trabalho remoto.
Por que os hábitos digitais são a linha de defesa mais importante no trabalho remoto
A natureza descentralizada do trabalho remoto distribui os riscos cibernéticos por dezenas, às vezes centenas, de ambientes diferentes. A segurança não depende apenas da infraestrutura mantida pela empresa, mas também das decisões que cada colaborador toma no dia a dia, desde a rede escolhida para trabalhar até a forma como reage a um e-mail suspeito.
Credenciais comprometidas, phishing e exploração de vulnerabilidades continuam entre as formas recorrentes de obter acesso indevido a sistemas e informações. Isso mostra por que o comportamento individual tem peso significativo na segurança: uma infraestrutura bem protegida perde parte de sua eficácia quando práticas básicas são ignoradas fora do escritório.
Os riscos mais comuns que ameaçam quem trabalha fora do escritório
Redes Wi-Fi domésticas e públicas desprotegidas
Redes domésticas podem manter senhas fracas, firmware desatualizado ou configurações padrão que nunca foram revisadas. Redes públicas exigem atenção ainda maior, já que o usuário normalmente não conhece a configuração, os dispositivos conectados nem quem administra aquela infraestrutura. Isso torna importante reduzir a exposição de dados sempre que a conexão utilizada não estiver sob controle da empresa ou do próprio colaborador.
Phishing e engenharia social direcionados a equipes remotas
Um golpe frequente começa com um e-mail que parece vir do setor de TI, pedindo a confirmação urgente de uma senha antes que o acesso seja “bloqueado”. O remetente é falso, mas a sensação de urgência pode levar a uma decisão precipitada.
No trabalho remoto, esse tipo de abordagem ganha espaço porque nem sempre existe um colega por perto para confirmar rapidamente se uma solicitação é legítima. Antes de clicar em links, baixar arquivos ou informar credenciais, vale conferir o endereço do remetente e validar pedidos incomuns por outro canal oficial da empresa.
Dispositivos pessoais sem controle corporativo (BYOD e shadow IT)
Usar o notebook pessoal para acessar sistemas da empresa ou instalar aplicativos não autorizados para “resolver rápido” uma tarefa são práticas que podem aumentar a vulnerabilidade. Esses dispositivos e serviços nem sempre seguem as mesmas políticas de atualização, monitoramento e proteção aplicadas aos recursos corporativos, criando pontos de acesso que podem passar despercebidos pela equipe de TI.
Hábitos essenciais para proteger sua conexão e rede
Use VPN em todas as conexões corporativas
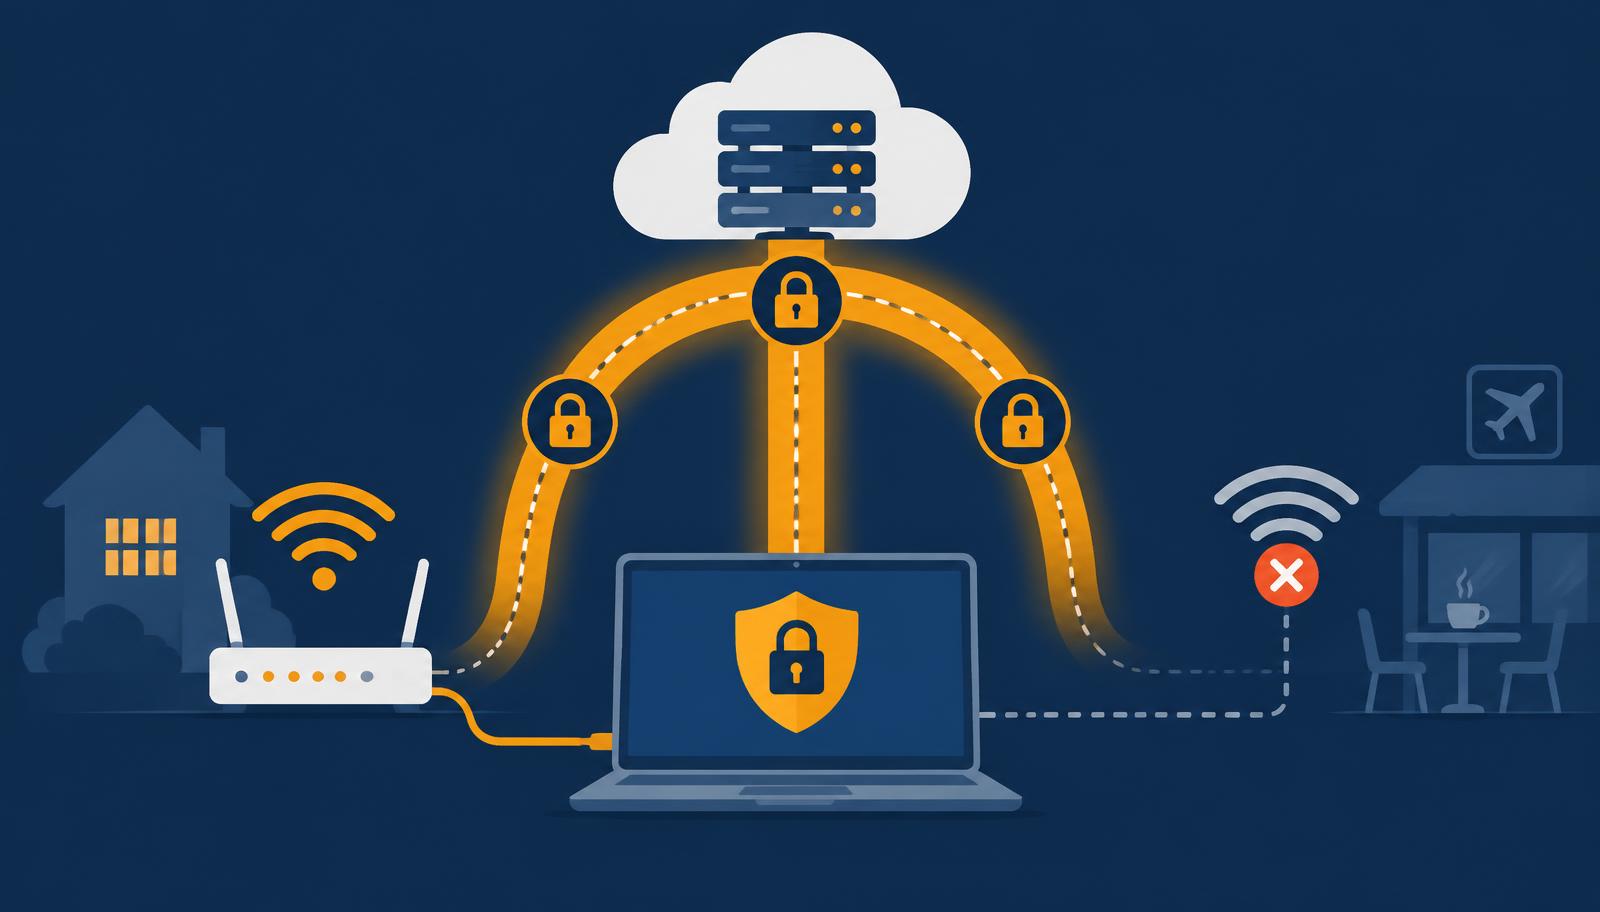
Criptografar o tráfego ajuda a reduzir a exposição de informações quando o trabalho acontece em redes que não estão sob controle da empresa. Uma VPN cria um túnel criptografado entre o dispositivo e o servidor responsável pela conexão, fazendo com que os dados em trânsito fiquem ilegíveis para terceiros que tentem observá-los. Isso é especialmente útil em Wi-Fi público ou em outras redes cuja configuração e segurança você não conhece.
Além da criptografia, vale entender recursos como tunelamento, protocolos de conexão e proteção contra vazamentos, pois eles ajudam a avaliar o que realmente acontece com os dados durante a navegação. A página da ExpressVPN explica esses mecanismos de forma acessível e mostra por que proteger o tráfego é diferente de simplesmente confiar na senha da rede utilizada. No contexto profissional, essa camada deve complementar — e não substituir — as políticas de acesso e segurança definidas pela empresa.
Evite redes Wi-Fi públicas sem proteção adicional
Conectar-se a uma rede pública sem uma camada adicional de proteção é um risco que vale evitar sempre que possível. O problema não está apenas em saber se a rede possui senha, mas em não ter controle sobre sua configuração, administração e demais dispositivos conectados. Quando não houver alternativa, priorize uma conexão protegida e evite acessar recursos corporativos por redes desconhecidas sem seguir as orientações de segurança da empresa.
Configure corretamente o roteador doméstico
Trocar a senha padrão, ativar um padrão de criptografia atual e manter o firmware do roteador atualizado são medidas simples, mas frequentemente esquecidas. Também vale revisar periodicamente quais dispositivos estão conectados à rede e desativar recursos que não são utilizados. Como o roteador funciona como ponto de entrada para os equipamentos da casa, uma configuração inadequada pode aumentar a superfície de ataque justamente no ambiente em que boa parte do trabalho remoto acontece.
Hábitos essenciais para proteger seus dispositivos
Manter sistemas e aplicativos atualizados é uma das medidas mais simples para reduzir riscos no trabalho remoto, já que as atualizações frequentemente corrigem vulnerabilidades conhecidas antes que possam ser exploradas. Sempre que possível, ativar atualizações automáticas ajuda a evitar que correções importantes dependam apenas da memória ou da iniciativa do usuário.
Separar dispositivos pessoais dos profissionais também reduz a possibilidade de aplicativos, extensões ou arquivos de uso particular interferirem no ambiente corporativo. Quando essa separação física não for viável, perfis de usuário distintos ou ambientes específicos para o trabalho ajudam a criar uma divisão mais clara entre atividades pessoais e profissionais.
Outro hábito importante é configurar o bloqueio automático da tela ao se ausentar. Mesmo dentro de casa, documentos, conversas e sistemas corporativos podem permanecer visíveis para outras pessoas. Uma ausência de poucos minutos já é suficiente para deixar informações que deveriam ser restritas expostas desnecessariamente.
Por fim, as ferramentas de proteção definidas pela empresa, como antivírus e soluções de segurança de endpoint, devem permanecer ativas e atualizadas. Mais do que instalar programas de segurança, é importante não desativar controles corporativos para contornar bloqueios ou acelerar uma tarefa, pois essas configurações normalmente fazem parte de uma estratégia de proteção mais ampla.
Hábitos essenciais para gerenciar senhas e acessos com segurança
Crie senhas fortes e use um gerenciador de senhas
Senhas fortes continuam sendo uma barreira importante contra acessos indevidos, mas o tamanho e a complexidade perdem valor quando a mesma combinação é reutilizada em diferentes serviços. Se uma dessas contas for comprometida, credenciais repetidas podem facilitar tentativas de acesso a outros sistemas.
Um gerenciador de senhas ajuda a criar e armazenar combinações únicas para cada conta, diminuindo a necessidade de memorizar diversas credenciais. No ambiente profissional, a preferência deve ser pela solução aprovada pela empresa, principalmente quando estão envolvidos acessos a sistemas internos ou informações corporativas.
Ative a autenticação multifator (MFA) em todas as contas
A autenticação multifator adiciona uma camada de verificação além da senha e deve ser ativada sempre que estiver disponível, especialmente em contas profissionais. Na prática, o acesso pode exigir uma confirmação adicional, como um código, uma chave de acesso ou um aplicativo autenticador. Para quem utiliza contas corporativas, o Microsoft 365 oferece diferentes métodos de verificação que podem ser configurados conforme as políticas de segurança da organização.
Ainda assim, essa proteção não deve ser tratada como absoluta. Tentativas de phishing podem buscar códigos temporários ou induzir o usuário a aprovar solicitações de autenticação que ele próprio não iniciou. Por isso, além de ativar a MFA, é importante observar cada pedido de confirmação. Uma solicitação inesperada pode indicar uma tentativa de acesso à conta e nunca deve ser aprovada automaticamente. Quando a empresa oferecer métodos mais resistentes a phishing, vale priorizá-los em relação a confirmações simples por notificação.
Aplique o princípio do menor privilégio de acesso
Colaboradores devem ter acesso apenas aos sistemas, arquivos e informações necessários para exercer sua função. Essa prática reduz a quantidade de dados expostos caso uma conta seja comprometida e também evita que permissões antigas permaneçam disponíveis sem necessidade.
Os acessos devem acompanhar mudanças de função e responsabilidades. Quando um colaborador deixa de utilizar determinado sistema ou projeto, remover permissões desnecessárias ajuda a diminuir a superfície de exposição sem prejudicar a rotina de trabalho.
Backups automáticos e armazenados separadamente do ambiente principal ajudam a garantir que informações importantes possam ser recuperadas após uma falha, exclusão acidental ou incidente de segurança. Soluções como o Google Drive para computador permitem sincronizar arquivos locais com o armazenamento na nuvem, facilitando a manutenção de cópias atualizadas em outro ambiente. No contexto corporativo, porém, a ferramenta utilizada deve sempre estar de acordo com as políticas de segurança e armazenamento da empresa. Fazer cópias também não é suficiente: a recuperação precisa ser viável, com regras claras sobre onde os dados ficam armazenados, quem pode acessá-los e como sua restauração é realizada.
Arquivos e comunicações sensíveis também precisam de proteção adequada durante o armazenamento e a transmissão. Quando a criptografia é aplicada corretamente, informações interceptadas ou obtidas sem autorização se tornam muito mais difíceis de utilizar sem as credenciais ou chaves necessárias.
Outro cuidado essencial é utilizar somente ferramentas de armazenamento, compartilhamento e colaboração autorizadas pela empresa. Enviar um documento corporativo para um e-mail pessoal ou transferi-lo para um serviço de nuvem não aprovado pode parecer uma solução rápida, mas também retira aquele conteúdo do ambiente de segurança e das políticas de acesso administradas pela organização.
Esse cuidado é particularmente relevante no trabalho remoto, em que a fronteira entre recursos pessoais e profissionais pode ficar menos evidente. Antes de adotar uma ferramenta por conveniência, o colaborador deve verificar se ela faz parte dos serviços aprovados pela empresa e se oferece os controles necessários para o tipo de informação que será armazenada ou compartilhada.
Hábitos essenciais para reconhecer e evitar tentativas de phishing
Erros de escrita, endereços de remetentes incomuns, links inesperados e pedidos urgentes podem indicar uma tentativa de phishing, mas ataques mais sofisticados nem sempre apresentam sinais tão evidentes. Por isso, mais importante do que procurar apenas erros visíveis é avaliar se a solicitação faz sentido dentro do contexto de trabalho e se segue os procedimentos habituais da empresa.
Se uma mensagem pedir a redefinição imediata de uma senha, o envio de informações confidenciais ou a abertura de um arquivo inesperado, vale confirmar a solicitação por outro canal oficial antes de agir. Em vez de responder diretamente ao contato recebido, procure a pessoa ou o setor responsável pelos meios já conhecidos pela equipe.
Também é importante relatar rapidamente atividades suspeitas à equipe de TI ou de segurança. Mesmo quando o colaborador não clicou em um link ou forneceu informações, o alerta pode ajudar a identificar mensagens semelhantes enviadas a outras pessoas e impedir que uma tentativa isolada se transforme em um problema maior.
Como a empresa pode apoiar hábitos seguros na equipe remota
Políticas bem comunicadas ajudam cada colaborador a entender suas responsabilidades quanto ao uso de dispositivos, senhas e acesso a dados. Treinamentos periódicos mantêm a equipe atualizada sobre novas ameaças e reforçam boas práticas ao longo do tempo. E fornecer antivírus, firewalls e sistemas de gerenciamento de dispositivos adequados é essencial para sustentar a segurança de quem trabalha fora do escritório.
Segurança no trabalho remoto exige rotina, não um projeto com data de entrega
As ameaças digitais mudam, assim como as ferramentas e os ambientes utilizados para trabalhar. Por isso, proteger o trabalho remoto não significa concluir uma lista de configurações e considerar o problema resolvido. As práticas precisam acompanhar essas mudanças e ser revisadas conforme novos riscos e formas de trabalho aparecem.
Construir uma cultura de segurança digital depende tanto do comprometimento dos colaboradores quanto do suporte da liderança. A empresa precisa oferecer recursos e orientações adequados, enquanto cada profissional deve transformar essas orientações em hábitos cotidianos.
No fim, ações simples e repetidas com consistência fazem diferença: manter dispositivos atualizados, proteger acessos, desconfiar de solicitações fora do padrão, utilizar apenas ferramentas autorizadas e comunicar rapidamente qualquer atividade suspeita. Quando esses cuidados fazem parte da rotina, a segurança deixa de depender de uma reação depois do incidente e passa a acompanhar naturalmente o trabalho, onde quer que ele seja realizado.